
输入框可能存在多种注入问题,常见的有SQL注入命令注入跨站脚本攻击XSS注入等一SQL注入1 原理当应用程序对用户输入未进行充分过滤和验证,直接将输入拼接到SQL语句中时,攻击者可以通过构造特定的输入来破坏SQL语句的逻辑,从而获取数据库敏感信息或执行非法操作2 示例假设一个登录页面。
二Havij1 专注注入主要针对MySQL数据库进行SQL注入攻击它能够自动检测目标网站的SQL注入点,并尝试获取数据库中的数据2 简单易用具有简洁的用户界面,即使是不太熟悉SQL注入技术的人员也能快速上手操作通过直观的界面选择和设置参数,即可对目标网站发起攻击3 多种攻击方式支持多种注入。
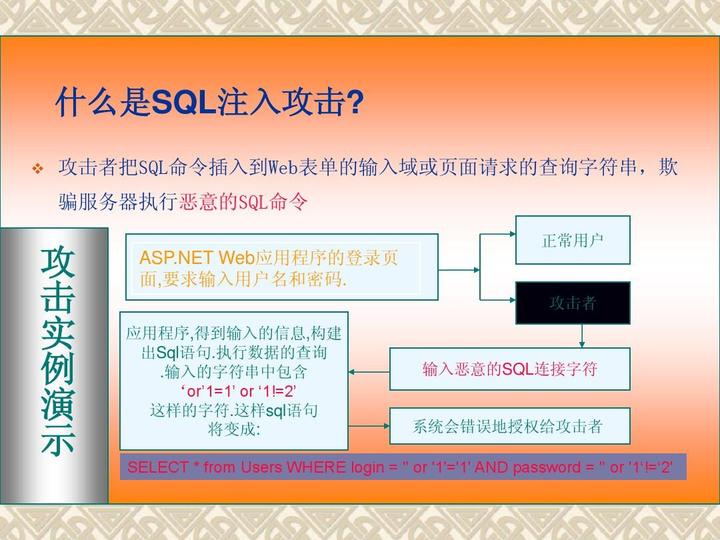
一SQL注入判断方法字符型检测 在URL参数后添加单引号#39,若返回SQL语法错误,可能存在注入示例。
SQL注入方式主要包括以下几种基于错误的SQL注入原理攻击者通过构造特殊的SQL语句,使数据库服务器返回错误信息,从而判断数据库结构或获取敏感数据特点这种方式依赖于数据库返回的错误信息,因此当数据库配置为不显示详细错误信息时,可能无法奏效基于联合查询的SQL注入原理攻击者利用SQL的UNION。
SQL注入的类型 根据攻击参数的类型,分为数字型注入字符型注入搜索型注入等 根据攻击方法,分为基于报错基于布尔盲注基于时间盲注联合查询堆叠注入内联查询注入宽字节注入等 根据提交方式,分为GET注入POST注入COOKIE注入。
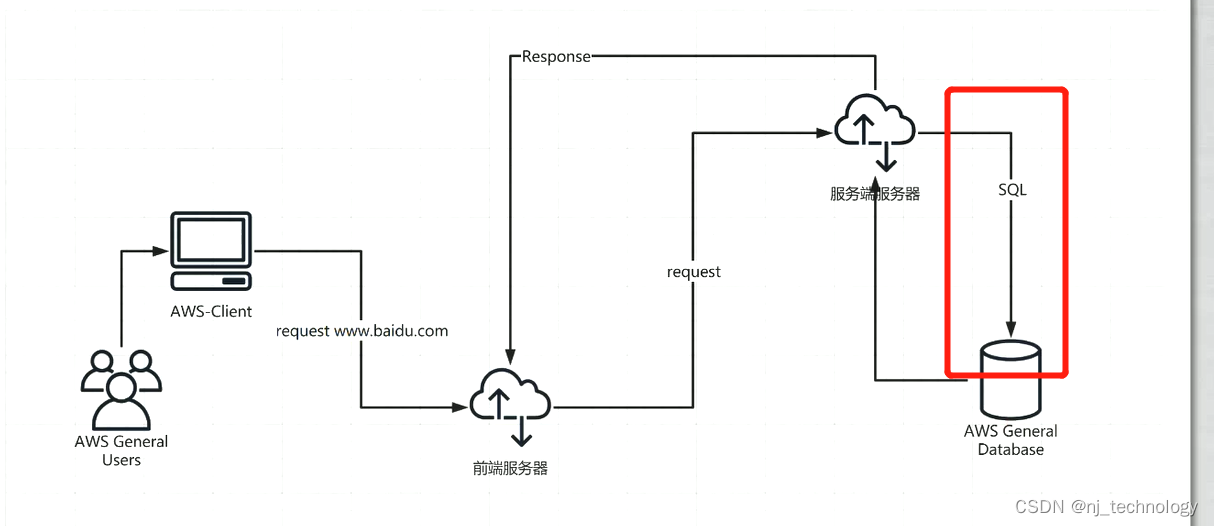
SQL注入是一种通过篡改SQL语句实现非法数据访问的攻击手段,但需强调未经授权的入侵行为违法且不道德以下为技术性分析仅限安全研究漏洞探测使用工具如SQLmap自动化检测输入参数是否存在注入点典型测试方法在URL参数后添加#39或#341#34=#341#34观察报错信息收集通过ORDER BY判断列。
本文来自作者[俎阳泽]投稿,不代表调研号立场,如若转载,请注明出处:https://kydy.org.cn/miao/3952.html



评论列表(4条)
我是调研号的签约作者“俎阳泽”!
希望本篇文章《sql注入的三种方式/SQL注入sql注入的三个步骤》能对你有所帮助!
本站[调研号]内容主要涵盖:调研号,生活百科,小常识,生活小窍门,百科大全,经验网
本文概览:输入框可能存在多种注入问题,常见的有SQL注入命令注入跨站脚本攻击XSS注入等一SQL注入1原理当应用程序对用户输入未进行充分过滤和验...