
PHP文件本身不是病毒详细解释如下PHP文件的本质PHP超文本预处理器是一种广泛使用的服务器端脚本语言,主要用于创建动态和交互式网页PHP文件是文本文件,其扩展名通常为php,内部包含PHP代码这些代码在Web服务器上执行时,会被解释为HTML,并发送给客户端浏览器进行显示病毒的定义与特性。
分类 电脑网络 操作系统系统故障 问题描述RT我用迅雷下载东西,他先显示在下载php的文件然后才变回我要下载的文件下载php文件时有下载速度显示解析这个很正常,前转状态PHP文件当然可是有病毒,不过你这个情况,不是感染病毒的体现。
计算机病毒是一个程序,一段可执行码就像生物病毒一样,具有自我繁殖互相传染以及激活再生等生物病毒特征计算机病毒有独特的复制能力,它们能够快速蔓延,又常常难以根除它们能把自身附着在各种类型的文件上,当文件被复制或从一个用户传送到另一个用户时,它们就随同文件一起蔓延开来。
计算机病毒的出现,常常带来一系列令人头疼的问题其中,最直观的表现之一就是系统运行速度明显减慢,甚至出现死机情况比如“新快乐时光”病毒,它会感染包括HTMASPPHPHTMLVBSHTT在内的多种网页文件,导致被感染的逻辑盘目录中生成大量desktopini和folderhtt文件,这些额外文件的生成会严重消耗。
试图绕过安全防护如WAF3 防御建议 立即删除发现此类文件需彻底清除,避免执行日志审计检查服务器访问日志,排查异常外联请求加固措施禁用危险函数如evalsystem,限制文件上传类型,更新PHP版本及安全补丁注此类代码通常用于非法入侵,分析仅限技术研究,切勿用于实际攻击。
分类 电脑网络 反病毒 解析其一,系统运行速度减慢甚至死机像“新快乐时光”病毒,会感染HTMASPPHPHTMLVBSHTT 等网页文件,被感染的逻辑盘的每个目录都被生成desktopinifolderhtt 文件,病毒交叉感染使得操作系统速度变慢而像冲击波等蠕虫病毒,由于病毒发作后会开启上百线程。
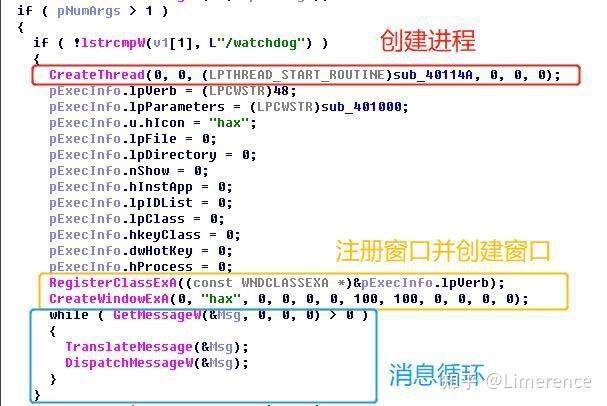
有条件建议找专业做网站安全的sine安全来做安全维护一挂马预防措施1建议用户通过ftp来上传维护网页,尽量不安装asp的上传程序2定期对网站进行安全的检测,具体可以利用网上一些工具,如sinesafe网站挂马检测工具序,只要可以上传文件的asp都要进行身份认证!3asp程序管理员的用户名和密码要有。
黑客在入侵了一个网站后,通常会将这些asp或php后门文件与网站服务器WEB目录下正常的网页文件混在一起,好后就可以使用浏览器来访问这些asp 或者php后门,得到一个命令执行环境,以达到控制网站服务器的目的可以上传下载文件,查看数据库,执行任意程序命令等国内常用的webshell有海阳ASP木马,Phpspy,c99。
php中文网课程每日17点准时技术干货分享在用户收到发送过来的文件后 , 要能够检测出这个文件是否是病毒 , 核心的软件是clamav。
文件加密类勒索病毒病毒定义该类型病毒如RSAAES等,通过。
API,以快速检测文件是否含有脚本代码,并阻止其上传要实施 这一切,仅需几行 PHP 代码,就能实现脚本的阻断文件的病毒。
该病毒的特性是在加密文件的后尾会加上HardwareID和Public两个 php, asp, jsp, cpp, ini, aspx, cs, py, h, vbs, bat, conf, sh, inc, e, c, pl。
通过PHP框架,开发构建一套适合医院使用的私有云的云盘系统, 共享文件采用445端口,成为勒索病毒入侵的主要途径,易受到恶。
奇安信病毒响应中心在日常样本监控过程中发现NextCry 请网站管理员更新PHP软件包并更新Nginx配置文件,将相关项改。
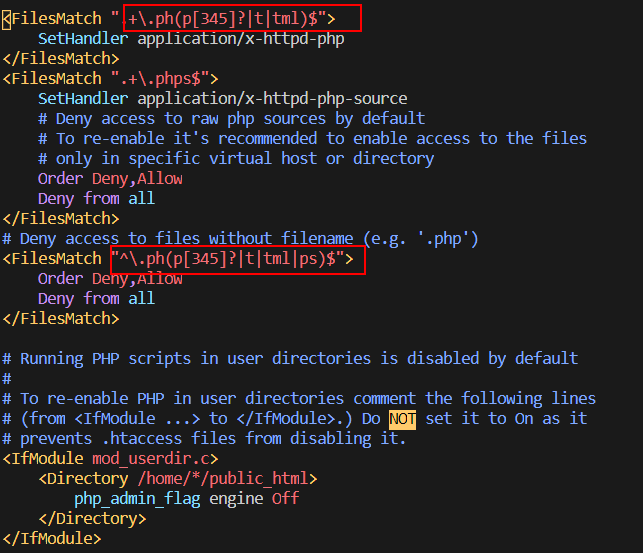
导致服务器文件被锁,数据被加密,遭受病毒勒索的用户需支付赎 php6php7phtphtmphtml等从而绕过验证实施攻击,其它。
“load_exe”文件是勒索病毒程序自身的拷贝,这样就可以实现每 phpphp3php4php5phtmlpictplplspmpngpnmpotpotm。
文件末尾不追加硬编码附加数据该病毒家族加密后的文件后缀数已超50余个,包括以下清单所列举的后辍名stop, suspended。
本文来自作者[门雨石]投稿,不代表调研号立场,如若转载,请注明出处:https://kydy.org.cn/miao/5878.html



评论列表(4条)
我是调研号的签约作者“门雨石”!
希望本篇文章《【php文件是病毒吗,php文件是什么mime类型】》能对你有所帮助!
本站[调研号]内容主要涵盖:调研号,生活百科,小常识,生活小窍门,百科大全,经验网
本文概览:PHP文件本身不是病毒详细解释如下PHP文件的本质PHP超文本预处理器是一种广泛使用的服务器端脚本语言,主要用于创建动态和交互式网页PH...